很多企业接入AI的路径是相似的:先买一个大模型账号,或者部署一套本地AI工具,然后迫不及待地把文件往里灌,希望AI能帮员工找资料、写报告、做分析。
结果往往是:AI要么答非所问,要么回答得“太全了”——把不该给这个人看的内容也一起说了出来。员工觉得AI不靠谱,管理层觉得AI有风险,项目不了了之。
问题出在顺序上。企业接入AI之前,有一件事必须先做:管好文件权限。
AI不是普通工具,它会“读”所有它能读的文件
普通软件是被动执行的。你打开一个文件夹,看到什么取决于你的权限。你没有权限的文件,软件不会主动展示给你。
AI不同。AI是主动检索的。你问一个问题,它会去“读”它能访问到的所有文件,然后从里面找到答案。这意味着,AI能读到的文件范围,决定了它能泄露的信息范围。
如果AI能读到的文件范围大于提问者的权限范围,越权回答就是必然结果。这不是AI“故意”泄密,而是它的检索逻辑从一开始就没有把权限当回事。
权限没管好,AI会放大三个问题
第一个问题:越权回答。 普通RAG方案把所有文档灌进一个共享向量库,AI检索不分权限。实习生问“公司今年的调薪预算是多少”,AI从财务部的未公开文档中检索到答案,直接回复给了这位本没有权限查看的实习生。从AI的角度看,它只是“尽职地完成了检索和回答”。从企业的角度看,这是一次数据泄露。
第二个问题:数据泄露范围扩大。 在没有AI的时代,员工要看一份文件,需要找到它、打开它、阅读它。这个过程本身就有一定的“心理门槛”和“操作门槛”。有了AI之后,员工只需要问一个问题,AI就会把答案“送上门”。如果权限体系不严谨,AI就成了数据泄露的加速器——原本需要刻意去找才能看到的内容,现在随口一问就出来了。
第三个问题:出了事查不到源头。 如果AI的检索和回答没有审计记录,当出现泄露事件时,企业无法追溯:是谁问的、AI读了哪些文件、返回了什么答案。没有审计日志,就没有追责依据,也没有改进方向。
接入AI前,企业需要先把权限体系建好
AI权限设计的第一原则是:AI能看到的范围,必须严格等于提问者本人有权看到的范围。 不是“AI能看到所有文件再过滤”,而是“AI在检索那一刻,就只召回提问者权限内的内容”。
要做到这一点,企业需要先有一套完整的文件权限体系:
- 权限能精确到单份文件,而不是整个文件夹
- 权限能区分查看、编辑、下载、删除、分享等不同动作
- 系统里不存在一个能查看所有人文件的“超级管理员”
- 文件按归属和可见范围分类,而不是堆在一个共享盘里
- 所有操作有审计记录,AI的检索和回答同样可追溯
这套权限体系不建好,AI能力再强,也只是在一个不设防的房间里装了一台高性能复印机。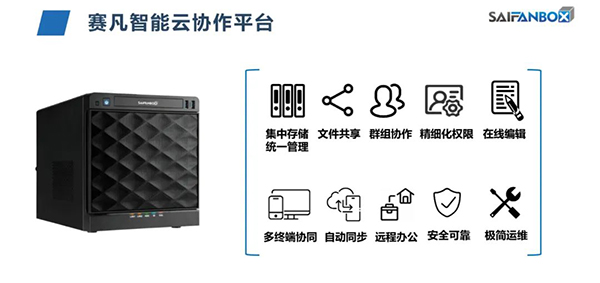
赛凡企业云盘的权限设计:AI只在边界内工作
赛凡企业云盘是本地私有化部署的企业云盘,提供软硬一体、纯软件、专属租户三种部署形式。三种形式跑同一套代码、同一套功能基线,企业可以根据自身IT能力和预算选择。赛凡的AI能力从设计之初就围绕“权限先行”展开。
权限继承RAG:在召回那一刻就按权限收口。
赛凡的AI采用权限继承RAG机制。不是“先检索再过滤展示”,而是在召回那一刻就按权限收口。每次AI请求都携带用户身份,系统在向量检索阶段就按该用户的权限范围进行过滤。返回的结果只包含用户本来就有权看到的文件片段。AI能看到的范围,严格等于用户在当前空间的权限范围。
实习生问“调薪预算是多少”,系统在检索时不会去碰财务部的未公开文档,因为它知道这个用户没有权限。AI拿到的上下文里只有实习生有权访问的文件,生成的回答自然不会包含越权信息。如果用户权限范围内没有相关信息,AI会明确告知“未找到相关数据”,而不是从别的空间“借用”内容。
17级权限体系:管到每一个动作。
权限继承RAG的前提,是文件管理系统本身有一套完整、精细的权限体系。赛凡企业云盘提供17级精细化权限体系,把文件操作的每一个环节拆解为独立的、可配置的原子权限项,包括浏览、预览、上传、下载、编辑、重命名、移动、删除、分享、外发、生成外链等。权限可以精确到单份文件,不同角色拿到不同的权限组合。
这意味着权限控制不再是“能不能看”这种二元选择,而是精确到每一种行为都能被授权或限制。同一份项目文件,项目经理可以查看、编辑、上传但不能外发;设计师可以下载图纸修改但不能删除;外部协作人员仅能预览,且访问有时间限制。
无超级管理员:AI也没有“万能钥匙”。
传统系统中存在一个能查看所有人文件的超级账号,这是最大的安全隐患之一。如果AI系统里存在这样一个账号,那么AI本身就成了越权的通道。赛凡企业云盘从系统架构上取消了能查看所有人文件的超级账号,管理员可以管理账号、配置权限,但看不到任何人的文件内容。AI运行时,系统里不存在一个“万能账号”可以绕过权限看数据。
四空间:天然划定AI的可见边界。
赛凡企业云盘的四空间(个人、群组、公共、客户)天然划定了数据边界,也划定了AI在不同空间中的可见范围。个人空间仅本人可见,老板、管理员、AI都看不到。群组空间按角色分配权限,AI只能访问当前用户在该空间内有权查看的文件。公共空间全员只读,AI可以基于公共空间的内容回答全公司的问题。客户空间只对授权外部人员开放,AI在客户空间中运行时,外部人员只能看到被明确授权的内容。
本地部署:数据不出域,AI不越权。
赛凡企业云盘的AI模型本地私有化部署在企业自有设备中,输入输出不离开企业内网。文件的向量索引同样存储在企业本地,与权限元数据一起建索引。AI推理的全程——从检索到生成——都在企业内网完成。数据不出域,AI不越权,这两个条件同时满足。
AI调用全程留痕:回答能查到出处。
赛凡企业云盘的AI调用全程留痕。每一次AI问答都记录:谁发起的提问、AI检索了哪些文件、返回了什么答案、引用了哪些来源。审计日志独立存储、防篡改。如果出现争议,可以回放整个AI交互过程——AI读了什么、做了什么、给出了什么引用,全部可追溯。
先管权限,再上AI,是企业AI落地的正确顺序
企业接入AI,最忌讳“先上AI,再补权限”。权限体系是AI运行的基础设施,不是事后补丁。如果文件还散落在个人电脑里,如果权限还停留在文件夹级别,如果系统里还存在超级管理员,AI上线后只会放大这些问题。
赛凡企业云盘的路径是:先把数据底座建好,把权限体系配好,让文件统一归集、权限清晰、审计完整,再让AI在权限边界内安全地工作。知识库能力已经落地,智能体能力在推进中。不激进,不跳步。
赛凡企业云盘提供不同配置,覆盖不同规模的企业需求。小团队可以选择入门配置,中型企业可以选择标准配置,大型组织可以选择企业级配置。配置不同,对应的收费标准也不同,企业按需选择即可。按配置报价,一次交付终身使用,没有按年续费的压力。
总结
企业接入AI前,必须先管好文件权限。这不是一个“锦上添花”的步骤,而是决定AI能否安全落地的底线。权限没管好,AI越强,风险越大。权限管好了,AI才能成为真正的生产力工具。
赛凡企业云盘通过权限继承RAG、17级权限体系、无超级管理员设计、四空间和本地部署,让AI只看到提问者本人有权看到的内容,不多看一眼。数据不出域,AI不越权,全程可审计。先管权限,再上AI——这是企业AI落地最务实的路径。