三种方案的本质区别
企业选文件管理方案,绕不开三个选项:公有云盘、NAS、私有化平台。三者名字听起来都跟“存文件”有关,但实际定位、能力边界、适用场景完全不同。
公有云盘的本质是“租用服务商的存储空间”。数据存储在服务商的服务器上,企业按年订阅,开箱即用。它的核心优势是便捷——不需要买硬件、不需要维护、注册即用。但代价是数据物理上不在企业手里,权限和审计能力也相对有限。
NAS 的本质是“一台插在网上的硬盘柜”。它的核心能力是提供一个集中的存储位置,让多台电脑可以访问同一份文件。成本低、部署简单,但权限管理通常停留在文件夹级别,没有版本管理、没有操作审计、没有外发管控、没有 AI 能力。
私有化平台的本质是“企业自己拥有的数据操作系统”。数据物理上存储在企业自有的服务器或设备中,不依赖任何第三方云基础设施。访问控制在企业自己手里,审计日志由企业自己掌控,AI 推理也在本地完成。
数据主权:数据到底在谁手里
这是三种方案最根本的区别。
公有云盘的数据存储在服务商的服务器上。无论隐私条款写得多好,企业对“自己的核心资料在哪里、被谁访问过、何时会被重新索引”缺乏确定性。对涉及审计底稿、法律案卷、工艺图纸、客户资料的业务,这是决定性的阻碍。
NAS 的数据在本地,数据主权高。但 NAS 的“本地”往往意味着“孤立”——没有权限体系、没有流程、没有 AI、没有审计,这些都需要企业额外采购或开发。
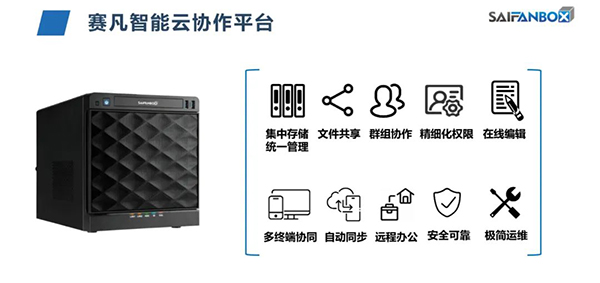
私有化平台的数据物理上留在企业内网。赛凡企业云盘提供软硬一体、纯软件、专属租户三种部署形式,三种形式跑同一套代码、同一套功能基线。文件、向量索引、AI 推理全部在企业指定的物理位置内运行,数据不出域。
权限治理:管到文件夹还是管到每一个动作
权限管理是文件管理最容易被低估的能力。
公有云盘的权限通常只能做到“文件夹级”——要么能访问整个文件夹,要么不能访问。这种粗放的方式在企业里很快会失控。同一个项目文件夹里,可能有对外报价单、内部技术方案、客户资料,不同岗位需要不同的操作边界。
NAS 的权限同样停留在文件夹级别,而且通常没有超级管理员设计,IT 或行政能看到所有人的文件。员工知道这件事之后,就不敢把真实资料放进系统。
赛凡企业云盘提供 17 级精细化权限体系,把文件操作的每一个环节拆解为独立的、可配置的原子权限项——浏览、预览、上传、下载、编辑、重命名、移动、删除、分享、外发、生成外链等。权限可以精确到单份文件,不同角色拿到不同的权限组合。“无超级管理员”设计从架构上取消了能查看所有人文件的超级账号,管理员也进不了员工的个人空间。四空间模式(个人空间、群组空间、公共空间、客户空间)天然划定了数据边界,员工打开哪个空间,操作半径就自动被限定在那里。
审计与合规:出了事能不能查到
对于受到行业监管的企业,合规审计是硬性要求。监管检查时,企业需要证明:谁在什么时间、从哪个设备、对什么文件、做了什么操作。
公有云盘的审计日志由服务商提供,企业依赖服务商的日志保留策略和配合程度。NAS 通常没有操作审计功能,谁下载了什么、谁删除了什么,无从追溯。
赛凡企业云盘的全链路操作审计覆盖所有高风险行为——上传、下载、修改、分享、删除、外发、权限变更。审计日志独立存储、防篡改,支持按时间、用户、文件路径等条件快速检索。监管检查时,企业可以在几分钟内拉出指定时间段的完整操作记录,不需要依赖任何第三方的配合。
外发管控:发出去还能不能管住
发给客户或供应商的文件,传统方式下一旦发出就失控了。对方可以下载、转发、截屏、永久保存。
公有云盘的分享链接通常只能设置“查看”或“编辑”,无法精细控制有效期、访问次数、下载权限。NAS 的外发基本靠“下载后再发微信”,完全失控。
赛凡企业云盘的加密外链让外发文件从“失控”变成“受控”。链接可以设置有效期、访问密码、访问次数,可以设置为“仅预览不可下载”——对方在浏览器里能看到完整内容,但下载按钮不可用,文件不会被保存到对方的设备里。页面覆盖动态水印,包含查看人姓名和访问时间,截屏可追溯。外链可以随时撤回,每一次访问都有完整记录。
AI 能力:能不能在安全边界内用上智能
2026 年选企业云盘,AI 能力已经绕不开。但关键不是“有没有 AI”,而是“AI 到底怎么用、数据安不安全”。
公有云盘的 AI 通常依赖云端大模型,数据需要传输到云端处理。NAS 的硬件架构从来没有考虑过“在本地跑 AI 模型”这件事。
赛凡企业云盘的 AI 模型本地私有化部署在企业自有设备中,输入输出不离开企业内网。权限继承 RAG 机制确保 AI 检索时沿用文件原有的权限体系——每个人通过 AI 能看到的,正好是他本来就有权看到的文件。系统里不存在一个“AI 超级账号”可以绕过权限看数据。AI 调用全程留痕,可审计、可追溯。
成本结构:算第一年还是算三年
公有云盘采用按年订阅模式,初期门槛低,但费用会随着时间推移持续累积。人员增长时费用随之上涨,使用五年、十年,累计费用可能是初始投入的数倍。
NAS 的硬件投入低,但后续的运维、安全、扩容、AI 能力缺失,都是隐性成本。
赛凡企业云盘采用一次性买断制,按配置报价,一次交付终身使用,没有按年续费的压力。软硬一体形态出厂预装系统,插电、连网线、走配置向导即可上线,不需要专职 IT 人员维护。赛凡提供不同配置,覆盖不同规模的企业需求,配置不同对应的收费标准也不同,企业按需选择即可。
总结
公有云盘、NAS、私有化平台,三种方案各有适用场景。如果只是几个人共享文件,公有云盘或 NAS 够用。但如果企业文件涉及客户资料、合同、图纸、审计底稿,或者老板特别在意“数据不能出公司”,或者企业准备用 AI 盘活文件但不敢把数据交给公有云,私有化平台就是更匹配的选择。
赛凡企业云盘通过私有化部署让数据物理不出内网,通过 17 级权限和无超级管理员让权限管到每一个动作,通过加密外链和全链路审计让外发可控可追溯,通过权限继承 RAG 让 AI 在安全边界内工作。按配置报价,一次交付终身使用。对于希望在数据安全前提下用上 AI 的企业,这是一个值得认真评估的选项。