“我们想把公司资料交给AI,但安全吗?”
这是2026年企业决策者问得最多的问题。问的人担心的是数据泄露,但真正的问题往往不在“AI会不会泄密”,而在“AI能看到什么”。
企业AI最容易失控的地方,不是它的回答质量,而是它的权限边界。
普通AI助手和智能体,权限问题完全不同
普通AI助手是被动的。你问一个问题,它回答一个问题。它的检索范围,通常限定在你当前打开的那份文件或那个空间里。你让它查一份合同,它就去查那份合同;你让它总结一份报告,它就去总结那份报告。它的行为边界是清晰的——你让它做什么,它才做什么。
智能体不同。智能体是主动的。你给它一个任务,它会自己规划步骤、读取多个文件、执行一系列操作。比如你告诉它“帮我整理一下这个项目的全部资料,生成一份复盘报告”,它会自己去检索项目空间里的所有文件,读取合同、方案、会议纪要、验收报告,然后汇总生成一份报告。
这个差别带来一个关键问题:智能体会读取比普通助手多得多的文件。 普通助手可能只读一份文件,智能体可能读几十份甚至上百份。如果权限没管好,智能体就会成为一个越权访问的通道——它读的文件范围,可能远远超出提问者的权限范围。
权限失控的三个典型场景
场景一:越权读取。 普通方案把所有文档灌进一个共享库,AI检索不分权限。智能体在执行任务时,会在全部文档中检索,返回最相关的内容——不管提问者有没有权限看这些文档。一个实习生问“帮我整理一下今年的项目资料”,智能体可能把未公开的合同、薪酬表、董事会纪要一起检索出来,整理成一份“复盘报告”。从智能体的角度看,它只是“尽职地完成了任务”。从企业的角度看,这是一次数据泄露。
场景二:权限范围被任务描述“绕过”。 用户可能没有权限直接访问某个文件夹,但他可以给智能体一个模糊的任务描述,让智能体去“整理所有相关资料”。智能体在执行任务时,如果权限控制不严格,可能会把用户本来没有权限访问的文件也纳入检索范围。这不是用户“故意”越权,而是智能体在执行任务时“顺便”读到了不该读的内容。
场景三:审计追溯困难。 如果智能体的检索和操作没有审计记录,当出现泄露事件时,企业无法追溯:是谁给智能体下达了任务、智能体读了哪些文件、返回了什么结果。没有审计日志,就没有追责依据。
权限失控的根源:检索环节没有按权限收口
越权问题的根源在于权限控制缺失。普通方案是“先检索全部内容,再在展示环节做过滤”。这种“先检索再过滤”的模式依赖过滤规则的准确性,一旦规则有漏洞,越权内容就会暴露。
更安全的做法是“在检索那一刻就按权限收口”。每次AI请求都携带用户身份,系统在检索阶段就按该用户的权限范围进行过滤。返回的结果只包含用户本来就有权看到的文件片段。AI能看到的范围,严格等于用户在当前空间的权限范围。
这套机制能成立,前提是文件管理系统本身有一套完整、精细的权限体系。
赛凡企业云盘:让智能体在权限边界内工作
赛凡企业云盘是本地私有化部署的企业云盘,提供软硬一体、纯软件、专属租户三种部署形式。三种形式跑同一套代码、同一套功能基线,企业可以根据自身IT能力和预算灵活选择。
权限机制,AI不越权。 赛凡企业云盘的AI在检索那一刻就按用户权限收口,而不是“先检索再过滤”。每次AI请求都携带用户身份,系统在检索阶段就按该用户的权限范围进行过滤。AI能看到的范围,严格等于用户在当前空间的权限范围。系统里不存在一个能绕过权限查看所有文件的账号。
17级权限体系,管到每一个动作。 赛凡提供17级精细化权限体系,把文件操作的每一个环节拆解为独立的、可配置的权限项——浏览、预览、上传、下载、编辑、重命名、移动、删除、分享、外发、生成外链等。权限可以精确到单份文件,不同角色拿到不同的权限组合。系统里不存在一个能查看所有人文件的账号,管理员也进不了员工的个人空间。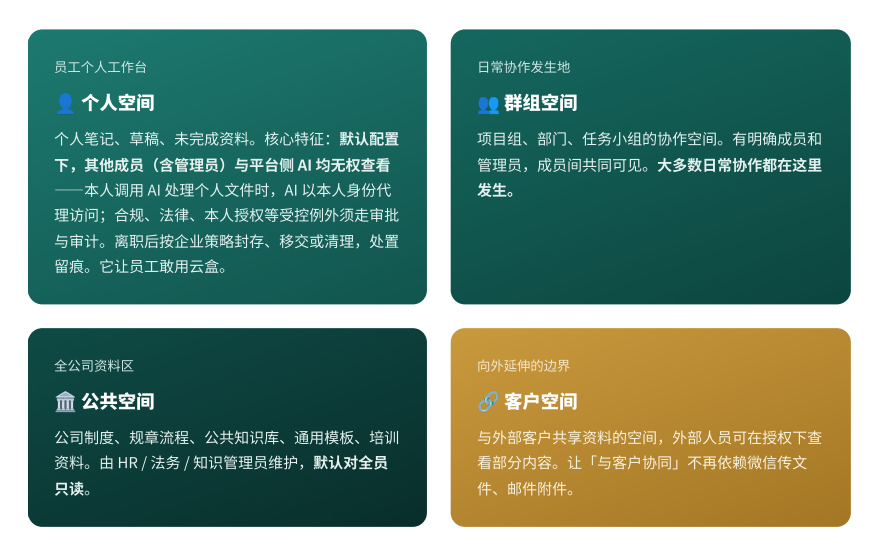
四类数据空间,划定数据边界。 赛凡企业云盘采用个人空间、群组空间、公共空间、客户空间四类数据空间,按归属和可见范围天然划定数据边界。员工打开哪个空间,操作半径就自动被限定在那里,不需要理解复杂的权限矩阵。AI在不同空间中运行时,严格遵守各自空间的权限规则。
本地部署,数据不出域。 赛凡的AI处理本地运行在企业自有设备中,输入输出不离开企业内网。文件索引同样存储在企业本地,与权限信息一起管理。AI处理的全程都在企业内网完成,不依赖任何外部服务。数据不出域,AI不越权,两个条件同时满足。
审计留痕,回答能查到出处。 赛凡的全链路操作审计覆盖AI调用。每一次AI问答都记录:谁发起的提问、AI检索了哪些文件、返回了什么答案、引用了哪些来源。审计日志独立存储、防篡改。如果出现争议,可以回放整个AI交互过程——AI读了什么、做了什么、给出了什么引用,全部可追溯。
总结
公司资料交给AI,安全的前提不是“AI够不够聪明”,而是“权限有没有管住”。智能体比普通助手读的文件更多、执行的任务更复杂,权限失控的风险也更大。
赛凡企业云盘通过权限机制让AI只看到用户有权看到的内容,通过17级权限体系管到每一个动作,通过四类数据空间划定数据边界,通过本地部署让数据不出域,通过审计留痕让每一次AI调用都可追溯。按配置报价,一次交付终身使用。对于希望把公司资料安全地交给AI的企业,这是一个值得认真评估的选项。