勒索病毒防护的核心,是让攻击进不来、进来了扩散不开、文件被加密了也能恢复。企业防范勒索软件不能只靠杀毒软件,还要把补丁、权限、备份和历史版本一起管起来,并提前演练恢复流程。
一、勒索病毒怎么进来,为什么损失这么大
勒索病毒会加密电脑和服务器上的文件,再以解密为条件索要赎金。有些攻击还会先把数据偷走,再以公开数据相威胁,也就是常说的"双重勒索"。
常见的入口有几类:带恶意附件或链接的钓鱼邮件,弱口令的远程桌面,没有及时打补丁的系统和软件,以及直接暴露在公网上的文件服务器、NAS等设备。
损失大,往往不是因为一台电脑中招,而是因为扩散。如果共享文件夹对所有人开放写权限,一台被感染的电脑就能把整个共享目录加密。对会计师事务所、律所、制造和设计企业来说,底稿、案卷、图纸被加密,业务会直接停下来。
二、预防:把入口关小,把权限收紧
入口方面,先做好基础工作:操作系统和常用软件及时打补丁;关掉不需要对公网开放的远程桌面、文件共享等服务;管理员账号使用强密码,并开启多因素认证;定期提醒员工识别钓鱼邮件,不随意打开来路不明的附件。
权限方面,要按需授权,只给工作必需的权限。普通员工的电脑账号不使用管理员权限;共享资料按部门、项目和角色授权,大多数人只需要读取,只有少数人需要修改。这样即使某台电脑中招,病毒能改动的文件范围也有限。
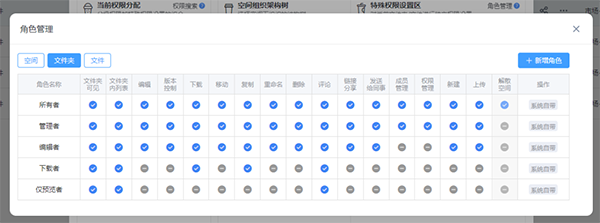
同步客户端也要纳入考虑。电脑上的文件被加密后,同步客户端可能把加密后的文件传到服务器上。选型时应核对:服务端能否保留文件的历史版本,能否把文件回退到加密前的状态。
三、备份与历史版本:文件被加密后能否恢复的关键
备份是被加密之后的退路,但前提是备份本身没有被一起加密。如果备份盘一直挂在同一台服务器上,或者用同一个账号就能访问,病毒很可能连备份一起加密。
业内常说的"3-2-1"备份原则是:同一份数据至少保留 3 份,存放在 2 种不同的介质上,其中 1 份放在异地。针对勒索病毒,还要另外保证至少一份备份是离线的或不可修改的——异地备份如果一直在线、能被同一账号写入,也可能被一起加密。离线或不可修改的那份,是面对勒索病毒时的保底。
历史版本和快照能解决另一类问题:只有部分文件被加密,或者被加密的文件已经同步到了服务器上。这时可以把受影响的文件回退到加密前的版本,不用整盘恢复。
无论用哪种方式,都要定期做恢复演练,确认备份能读取、版本能回退,也知道恢复一批文件需要多长时间。没有演练过的备份,关键时刻未必靠得住。
四、发现中招后,先做这几件事
先隔离。发现文件后缀被批量修改、桌面出现勒索说明时,立即断开中招电脑的网络,避免继续加密共享目录和服务器上的文件。不要急着重装系统或删除文件,以免破坏后续排查需要的痕迹。
再评估。联系IT负责人或安全服务商,确认感染范围:哪些电脑、哪些共享目录、哪些服务器受到影响,备份和历史版本是否完好。必要时向公安机关报案。
然后恢复。从确认干净的备份或历史版本中恢复文件,恢复前先清除病毒、修补入口,否则可能再次被加密。对于是否支付赎金,要清楚:付款无法保证拿到可用的解密工具,也可能让企业再次成为攻击目标。
五、企业私有云盘在勒索病毒防护中能做什么
需要先说清楚:企业私有云盘不能替代终端杀毒、补丁管理和网络边界防护。它的作用集中在文件这一层,帮助企业限制扩散、保留可恢复的版本,并在事后查清影响范围。
赛凡智云在这几个环节可以提供支持:权限按角色分配,可以细到人和文件,减少一台电脑中招后能波及的范围;自动保留文件历史版本,可以把受影响的文件回溯到之前的版本;可以按企业的硬件和部署环境设计本地冗余、快照备份和异地备份策略。
此外,赛凡智云提供完整的操作审计日志,出事后可以查到哪些账号、在什么时间、改动了哪些文件,帮助判断感染范围和需要恢复的文件。文件存储和传输都有加密保护。
想评估一下你们的文件备份和权限能不能扛住勒索病毒?
可以预约赛凡智云产品演示。我们会结合你们现有的文件服务器或NAS环境,演示权限收紧、历史版本回溯和备份策略的配置方式,并帮你找出当前风险较高的环节。