企业文件防泄密,核心是先分清哪些文件敏感、谁能接触,再把员工外发、拷贝、离职带走这几条常见泄密路径管住。文件防泄露不能只靠一套软件,需要制度、权限、外发管控和审计配合,选软件时也要看它管住了哪几条路径。
一、企业文件通常从哪些地方泄露
很多泄密并不是黑客攻击,而是发生在日常工作里:员工用个人微信、邮箱把文件发给外部,用U盘或个人网盘拷走资料,共享盘权限过宽让无关的人也能看到,发给客户的链接长期有效、被转发给第三方。
员工离职是另一个高发环节。账号没有及时停用,离职前批量下载资料,或者文件散落在个人电脑上无人交接,企业事后很难说清哪些资料被带走了。
还有一类是误操作:发错人、发错版本、把内部资料当附件发了出去。这类问题无法完全靠事前禁止来避免,关键是能否及时发现、及时撤回。
二、防泄密的基本措施:管理和技术两头做
先分级。把文件按敏感程度分成几级,比如公开、内部、敏感,敏感文件再写明范围:客户资料、合同、财务数据、设计图纸、工艺文件等。分级不清,后面的权限和外发规则就没有依据。
再定规则。明确谁能看、谁能改、谁能下载、能不能对外发送,外发需要谁审批。员工入职时签保密协议,离职时按清单交接文件、停用账号。
然后用技术手段落实:权限细到人和文件,外发设置有效期和访问方式,关键操作留下审计记录,U盘和外设按岗位管控。制度和技术要对得上:只有制度没有记录,出了事无法追查;只有软件没有规则,权限也会越开越宽。
三、常见的防泄密方案有哪几类
文档加密软件。在员工电脑上对文件自动加密,文件离开受控环境后打不开。好处是文件本身带着保护,代价是会改变员工的使用习惯,与外部协作时需要走解密审批。
数据防泄漏(DLP)。通过识别文件内容、监控传输通道,在敏感数据经邮件、即时通讯、U盘等外传时告警或阻断。适合对外传通道管控要求高的单位,但识别规则需要持续调整,误报和漏报都要有人处理。
带权限和外发管控的企业网盘或文档管理系统。把文件集中存放,按人和文件分配权限,对外分享通过受控链接进行,访问和外发留有记录。它管住的是文件存放、共享和外发这几个环节,对员工本机上的操作管控有限,通常要和终端管控配合使用。
这几类方案并不互相排斥。常见的思路是先把文件集中起来、理清权限和外发流程,再根据文件的敏感程度决定是否叠加加密或DLP。
四、选防泄密软件时要核对什么
看它管住了哪些泄密路径。对照上文列出的路径逐项问:内部越权查看、外链被转发、U盘拷贝、离职带走、误发撤回,哪些能管、哪些不能管,不能管的部分靠什么补。
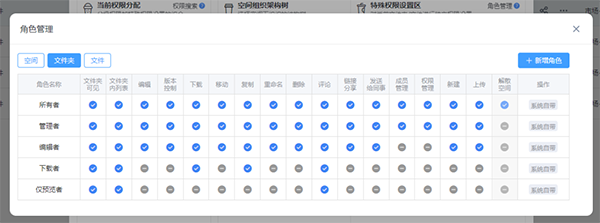
看权限能细到什么程度。能否按部门、角色、项目分配,能否细到单个文件;能否区分查看、下载、编辑、分享;员工调岗或离职时,权限能否及时回收。
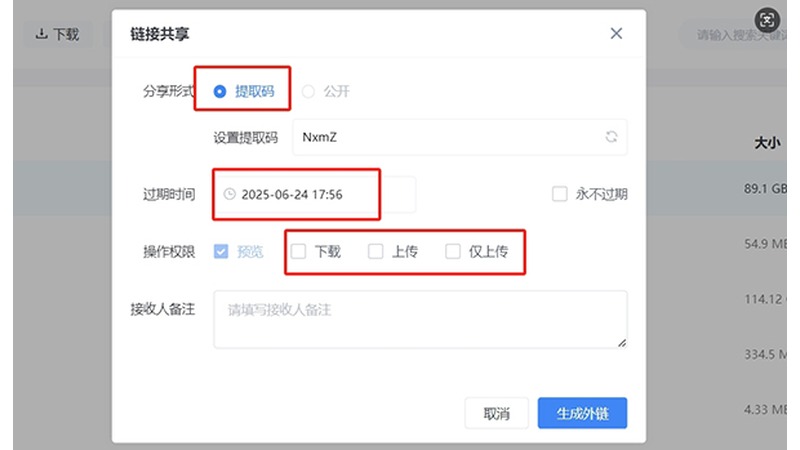
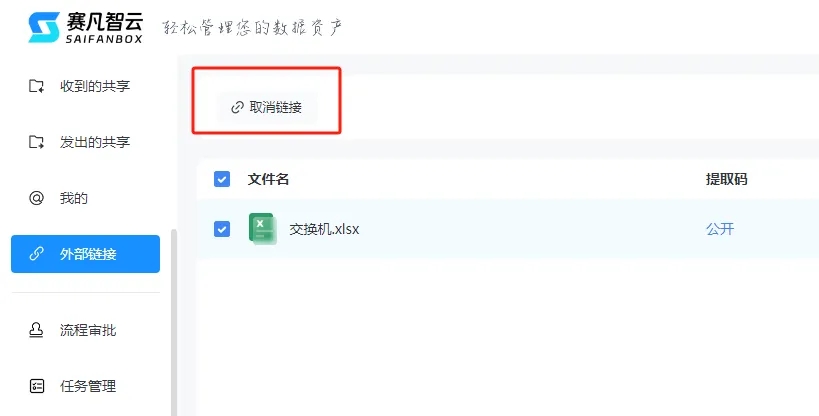
看外发和审计。对外分享能否设置提取码、有效期、仅预览;发出去的链接能否集中查看、随时取消;谁在什么时间查看、下载、外发了哪些文件,能否查得到。
看部署方式和使用成本。文件存在哪里,是否支持私有化部署;员工要不要改变工作习惯,和现有办公软件能否配合;部署后由谁运维。建议用自己的典型文件和流程实际试用一次。
五、赛凡智云在文件防泄密中的做法
赛凡智云是私有化部署的企业私有云盘,文件集中存放在企业自己的服务器上,属于上面第三类方案。权限可以细到人和文件,并按个人、群组、公共、客户四类空间分隔资料,不同岗位只看到自己该看的内容。
对外发送文件时,可以生成带提取码和过期时间的外链,并限定对方只能预览;所有已发出的外链可以集中查看,发错了或合作结束后随时取消。给客户的资料可以放进客户空间、授权查看,替代聊天软件和邮件附件。
员工离职可以在管理后台统一办理,访问和外发行为都有审计记录,出了问题可以追查。U盘拷贝这类发生在员工本机上的操作,需要配合终端管控一起做。
想知道你们的文件还有哪些泄密口子?
可以预约赛凡智云产品演示。我们会结合你们的文件类型和外发场景,演示权限分配、外链管控和操作审计的实际效果,并帮你梳理目前还没管住的泄密路径。