数据不出域方案主要有三类:自有机房私有化部署、云厂商的专属云资源,以及内外网隔离加受控交换。哪一类能让数据留在边界内,要看企业把"域"划在哪里:是单位内网、指定机房,还是某个地域范围。
一、选方案之前,先确认"域"的边界
"域"没有统一口径。如果要求是数据不离开单位自己的机房,那么只有部署在自有机房里的方案才符合;如果要求是数据不离开某个地域,或者不与其他租户共用资源,可选的范围就会宽一些。
所以选型要先做的,是把边界写清楚:边界在哪,哪些数据适用,谁来验收。这一步的具体做法,可以参考《企业数据不出域怎么实现?从存储到外发的落地清单》一文。
边界确定之后,再对照下面三类方案,看哪一类和自己的要求匹配。
二、方案一:自有机房私有化部署
做法是把文件系统、数据库以及需要的AI能力,部署在企业自己的服务器上,放在自有机房或办公室里。数据的物理位置和管理权限都在企业手里,边界清楚,也容易说明和举证。
代价是要自己准备硬件、负责运维,包括备份、升级、故障处理。对于没有专职IT人员的小团队,需要考虑供应商能否提供部署和远程运维支持。
适合对边界要求严格的单位,比如数据必须留在单位内部的事务所、律所、制造企业,以及部分政务和医疗机构。
三、方案二:云厂商的专属云资源
做法是在云厂商的数据中心里,为企业划出独享的计算和存储资源,不与其他租户共用。企业不用自建机房,扩容也比较方便。
能否算作"不出域",要看边界的定义。数据实际存放在云厂商的数据中心,如果要求是数据不离开单位自有环境,这类方案通常不符合;如果要求是数据留在指定地域、资源独享,则可能符合。
选这类方案时,要和云厂商逐项确认:数据中心的物理位置,与其他租户的隔离方式,云厂商运维人员能否接触到数据,数据的加密密钥由谁保管,以及合同中对数据位置和访问的约定。
四、方案三:内外网隔离与受控交换
做法是把敏感资料放在与互联网隔离的内网里存储和处理,日常办公在外网进行,两个网络之间通过受控的通道交换文件,交换过程需要审批并留下记录。这类做法常见于政务和对保密要求较高的单位。
它的好处是边界非常清晰,内网资料不直接暴露在互联网上;代价是效率,员工在两个网络之间来回切换,跨网传文件要走流程。
如果采用这类方案,要提前设计好哪些资料放内网、哪些可以放外网,跨网交换走什么审批流程,以及交换记录如何保存和查询。
五、赛凡智云适合哪类方案
赛凡智云是私有化部署的企业私有云盘,可以部署在企业自有机房的服务器上,也可以部署在企业指定的私有云环境中,属于方案一的做法。权限可以细到人和文件,外发和访问行为可以审计。
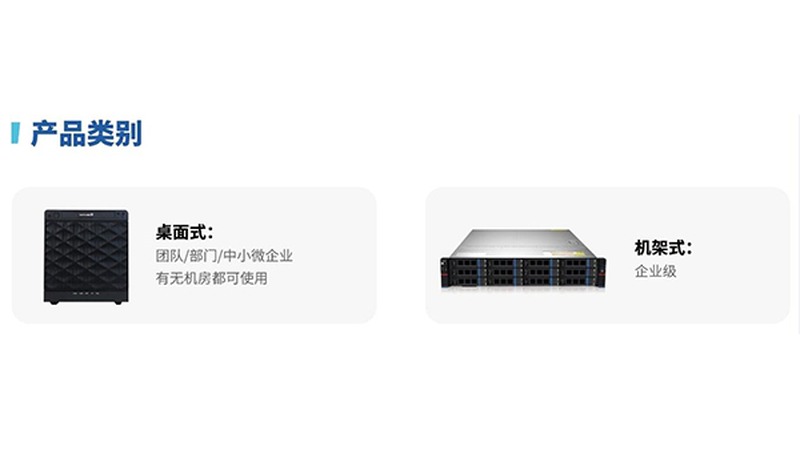
对于没有专门机房的团队,赛凡智云有桌面式的设备形态,放在办公室即可使用;规模较大的单位可以选择机架式部署。对于有内外网分域需求的政务和企事业单位,可以联系赛凡智云的解决方案顾问了解对应的部署方案。
不确定你们的边界适合哪类方案?
可以预约赛凡智云产品演示。我们会根据你们对"域"的要求和现有IT条件,演示私有化部署下的存储、权限和外发管控方式,并帮你判断哪类方案贴合你们的情况。